¿Circulan las credenciales por la empresa por correo electrónico, en tablas de Excel o en notas en papel? ¿Están las cuentas de uso compartido protegidas con contraseñas fuertes e individuales y, en caso de emergencia, sabe alguien quién tiene acceso a qué? Esta guía práctica muestra cómo las empresas definen políticas de contraseñas según BSI y NIST, establecen responsabilidades, asignan correctamente los permisos de acceso y documentan los cambios de forma trazable, paso a paso, desde el inventario hasta el offboarding.
Un manejo negligente de las contraseñas
Alrededor de un tercio de los usuarios de Internet en Alemania utiliza la misma contraseña para varios servicios (Bitkom, 30/01/2025), y precisamente por esas contraseñas pasan la mayoría de los ataques con éxito, desde los intentos de fuerza bruta hasta el credential stuffing. Por qué una sola contraseña filtrada se convierte en una reacción en cadena lo muestra nuestro artículo Contraseñas idénticas. Esta guía trata el lado organizativo: cómo establecer e imponer correctamente el manejo de contraseñas en la empresa.
Importante y actual: el BSI desaconseja desde 2025 cambiar las contraseñas de forma periódica por mera precaución. En su lugar: contraseñas fuertes y únicas, siempre que sea posible autenticación de dos factores (2FA) o passkeys, y cambios basados en el riesgo (p. ej., ante sospecha de vulneración).
Establecer una política de contraseñas para la empresa: BSI, NIST, 2FA y passkeys
En muchas empresas faltan políticas de contraseñas vinculantes o falla su aplicación. Las contraseñas se comparten por correo electrónico o mensajería, y las listas se guardan sin cifrar en recursos compartidos. Exactamente aquí interviene una gestión de contraseñas centralizada y bien concebida:
- Contraseñas fuertes e individuales para todas las cuentas, sin esfuerzo de memorización para los usuarios.
- Políticas centrales sobre longitud, estructura, comprobación frente a listas de bloqueo (p. ej., contraseñas comprometidas) y obligaciones de 2FA.
- Responsabilidades transparentes y audit trails para la trazabilidad.
- Revocación inmediata de los permisos de acceso en caso de cambio de función o salida.
Password Depot le ayuda a imponer un alto estándar de seguridad, por ejemplo mediante el análisis de la calidad de las contraseñas y avisos ante entradas débiles.
Así se gestionan correctamente las contraseñas en la empresa
El proceso de un vistazo; los pasos detallados, a continuación:
- Inventariar las contraseñas existentes y las cuentas de uso compartido
- Definir responsabilidades y personas de contacto
- Establecer la política de contraseñas según BSI/NIST (longitud, unicidad, listas de bloqueo, MFA)
- Construir el modelo de permisos y roles, hasta el nivel de base de datos, carpeta y entrada
- Definir el proceso de autorización para los accesos compartidos
- Regular el onboarding y el offboarding (asignación y revocación de permisos, rotación de contraseñas)
- Anclar el cambio de contraseñas por motivos concretos en lugar de la rotación por calendario
- Revisar con regularidad los registros de auditoría y rastrear los incidentes
Las empresas que se toman en serio la seguridad de las contraseñas ponen los siguientes puntos en su lista de tareas:
Sensibilizar a los empleados:
Explique de forma comprensible por qué las contraseñas únicas y largas, la 2FA y las passkeys aumentan enormemente la seguridad de los datos. Las formaciones, las guías breves y las FAQ internas ayudan.
Nombrar personas de contacto:
Designe un punto responsable (p. ej., seguridad de TI/operaciones de TI) para las cuestiones de protección de contraseñas, políticas y gestión de incidentes.
Definir políticas para contraseñas seguras:
Oriéntese por directrices consolidadas (p. ej., NIST SP 800-63B y las recomendaciones del BSI). Apueste por la longitud y la unicidad en lugar de reglas de complejidad puramente formales. Nuestros consejos para crear contraseñas seguras muestran cómo se ve esto en la práctica y cómo Password Depot lo comprueba e impone.
Modernizar las reglas de cambio:
Se acabaron los intervalos de cambio rígidos. Cambie las contraseñas por motivos concretos (p. ej., tras incidentes, con cambios de función o de sistema) y fuerce el cambio solo ante indicios de vulneración. Así lo recomiendan también el BSI y la directriz del NIST.
Aumentar la productividad: seguridad sin fricciones:
Evite los correos circulares manuales y las notas en papel. Ponga en manos de su equipo herramientas fáciles de usar que generen contraseñas seguras, las rellenen automáticamente y controlen las autorizaciones según reglas; así, el foco permanece en el trabajo y no en la gestión de contraseñas.
Imponer las reglas de contraseñas con una gestión centralizada
Las políticas solo surten efecto si una herramienta las impone. El Password Depot Enterprise Server ancla de forma centralizada la práctica aquí descrita: bases de datos de equipo cifradas en su propio servidor, políticas de contraseñas del lado del servidor, accesos basados en roles y registros aptos para auditoría. Si una persona deja la empresa, la administración bloquea el acceso de forma centralizada y rota las contraseñas afectadas de manera trazable. Qué requisitos debe cumplir en detalle una solución de este tipo – de los roles a la integración con AD y la soberanía de los datos – lo describe nuestro resumen Gestor de contraseñas para empresas.
Controlar los permisos de acceso de forma granular
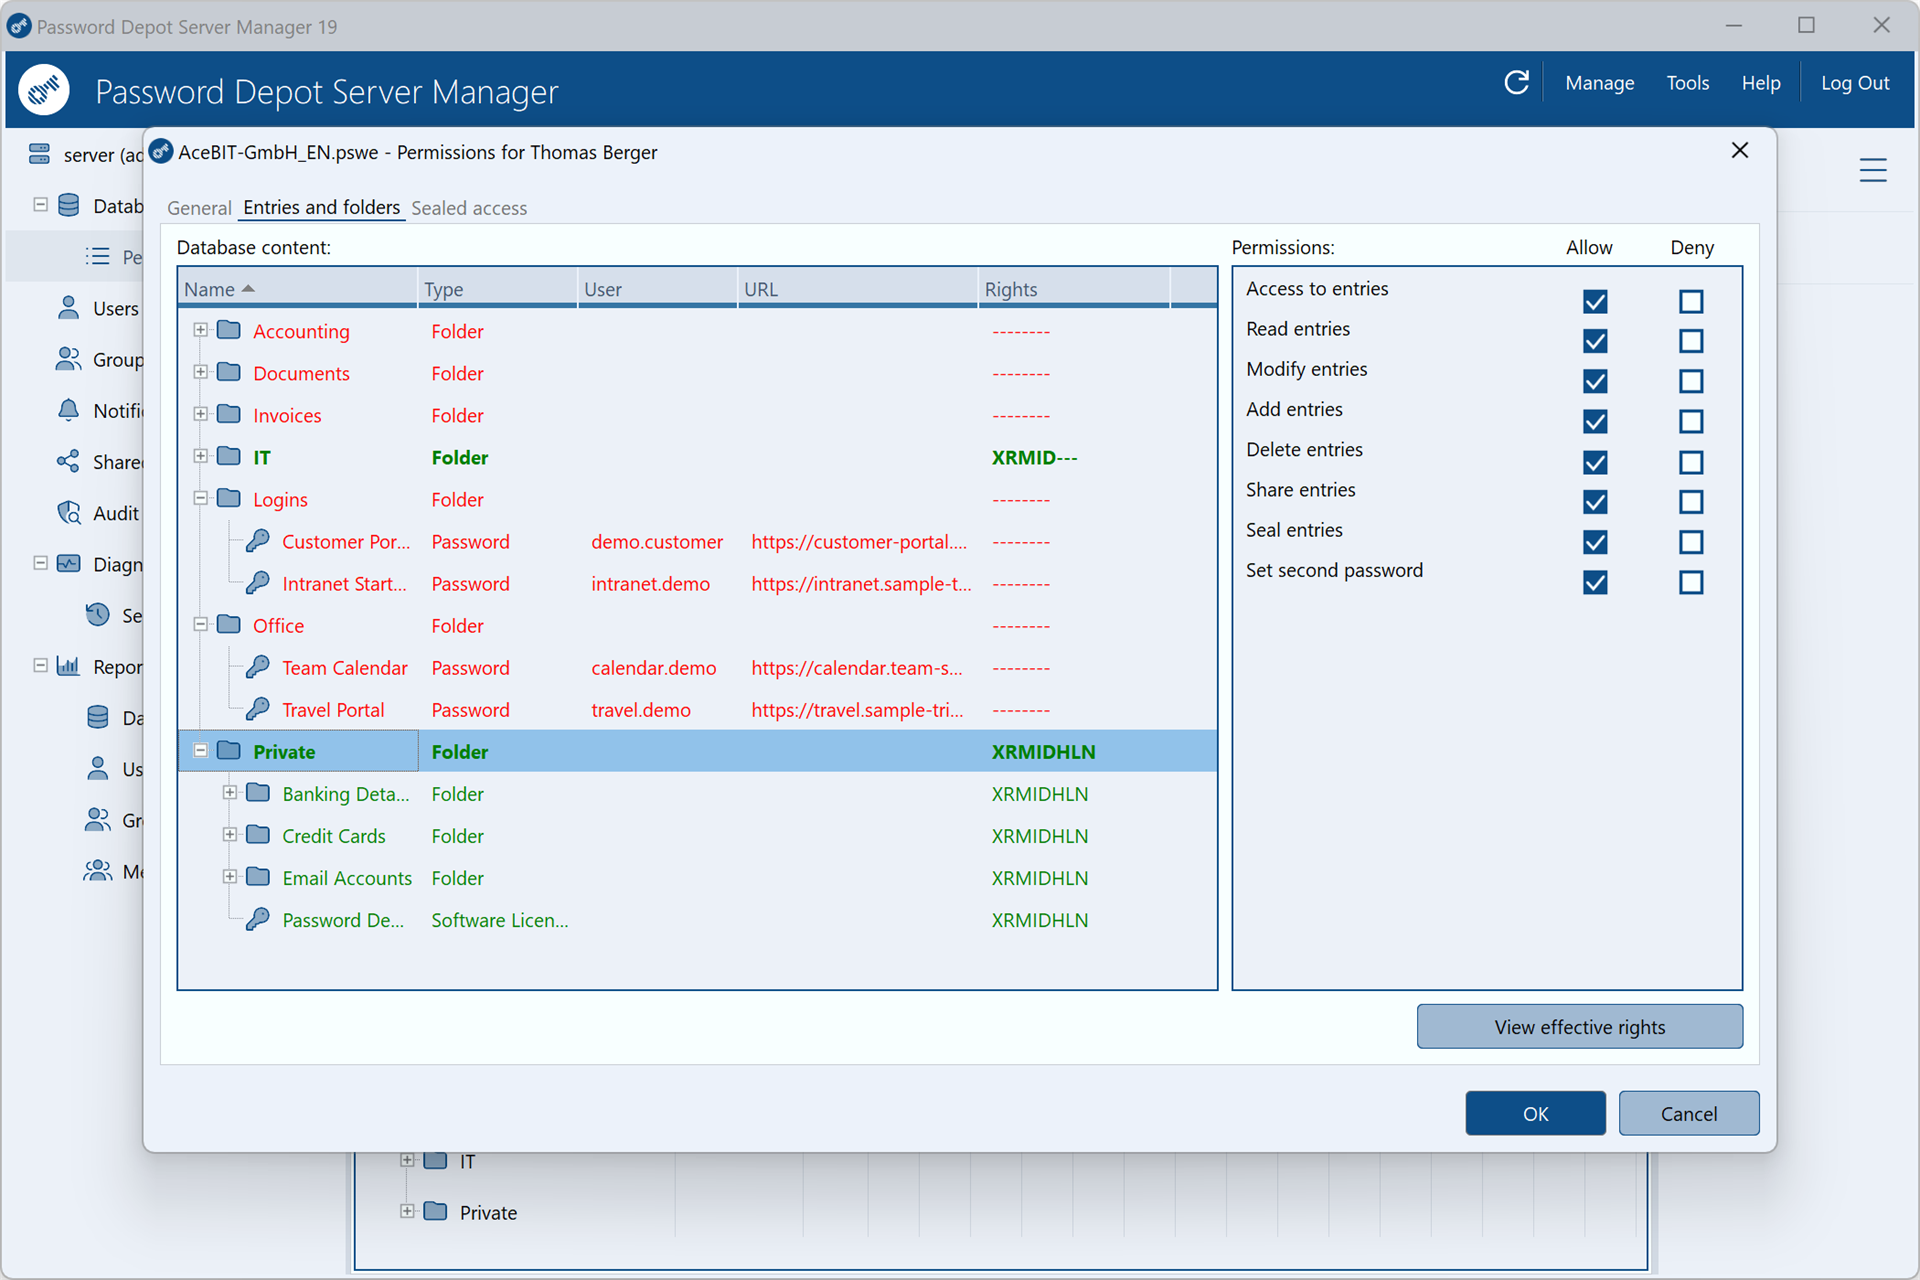
Además de un cifrado fuerte, un modelo granular de derechos y uso compartido aporta seguridad. Defina para cada usuario qué bases de datos, carpetas y entradas son visibles, qué cambios se permiten, si las exportaciones están autorizadas y qué acciones se registran. Asigne derechos de forma rápida y transparente a departamentos y grupos. Para la separación de funciones existen roles dedicados (Audit Reader, Security Officer, Backup Operator), y cada acción queda registrada en un registro de auditoría a prueba de manipulaciones; el artículo Enterprise Server & ISO 27001 muestra cómo esto respalda los controles ISO 27001.
Base técnica: cifrado según las recomendaciones del BSI
Password Depot cifra los datos al máximo nivel (AES-256); las nuevas bases de datos locales utilizan el modo autenticado AES-GCM. La comunicación entre clientes y servidor se realiza mediante TLS (opcionalmente con comprobación de certificados/certificados de cliente). Con ello, usted sigue recomendaciones criptográficas acreditadas del BSI; véase TR-02102 (TLS, algoritmos y longitudes de clave).
Verificado externamente: en la prueba de penetración de 10 días de SySS GmbH (12/2025) no se detectaron vulnerabilidades críticas ni de gravedad alta. Cómo evaluar en general la seguridad de los gestores de contraseñas – del cifrado a los riesgos residuales – lo explica nuestro artículo ¿Son seguros los gestores de contraseñas?.
Conclusión: con nuestro servidor gestiona contraseñas, documentos, identidades y otros secretos de forma centralizada, segura y trazable, y ahorra tiempo. Se acabaron las notas en papel, los archivos de texto inseguros y el ping-pong de correos electrónicos.
Convénzase usted mismo
Vea en un breve vídeo lo que Password Depot Enterprise Server puede hacer por su empresa: Proteja las contraseñas de su empresa con Password Depot Enterprise Server
¿Desea ver Password Depot Enterprise Server en un webinar personal? Elija aquí su fecha preferida. Como alternativa, concierte una cita por correo electrónico o teléfono. Encontrará información sobre las licencias aquí.
Preguntas frecuentes sobre la práctica de contraseñas en la empresa
¿Qué debe incluir una política de contraseñas para empresas?
Longitud mínima y unicidad en lugar de exigencias formales de complejidad, la prohibición de la reutilización, el cotejo de las contraseñas nuevas y existentes con listas comprometidas, obligaciones de MFA para los accesos de administración, remotos y Cloud, reglas de cambio por motivos concretos y procedimientos claros para las cuentas compartidas, el onboarding y el offboarding.
¿Qué recomienda el BSI sobre el cambio periódico de contraseñas?
El BSI desaconseja desde 2025 el cambio de contraseñas periódico y sin motivo. En su lugar: contraseñas o frases de contraseña fuertes y únicas, siempre que sea posible autenticación de dos factores o passkeys, y un cambio solo ante sospecha o prueba de una vulneración.
¿Qué recomienda el NIST sobre la longitud y la complejidad de las contraseñas?
NIST SP 800-63B apuesta por la longitud y la unicidad en lugar de reglas forzadas de caracteres especiales, recomienda el cotejo con listas de contraseñas comprometidas y exige que se permita pegar desde gestores de contraseñas; la directriz rechaza los intervalos de cambio rígidos y sin motivo.
¿Cuándo deben cambiarse las contraseñas en la empresa?
Por motivos concretos: tras incidentes de seguridad o sospecha de vulneración, tras casos de phishing, con cambios de función y siempre que empleados con acceso a cuentas compartidas dejen la empresa; no según un calendario fijo.
¿Cómo se regulan los permisos de acceso a las contraseñas compartidas?
Mediante grupos y roles en una gestión centralizada de contraseñas: los permisos se asignan por base de datos, carpeta y entrada (leer, modificar, exportar), la asignación se realiza mediante la pertenencia a grupos en lugar de la transmisión de contraseñas, y cada acceso queda registrado.
¿Cómo funciona el offboarding con credenciales compartidas?
Bloquear de forma centralizada el acceso de la persona que se marcha, determinar mediante la vista central qué bases de datos y entradas están afectadas, rotar las contraseñas afectadas y documentar el proceso en el registro. Sin una gestión centralizada, este paso es prácticamente inviable de forma fiable.
Descubra Enterprise Server
Descubra cómo Password Depot ayuda a su empresa en la gestión segura de contraseñas.
Ir al Enterprise Server