Password Manager pour les entreprises. Sans obligation de Cloud.
Password Depot fonctionne On-Premises ou dans votre tenant Azure. Votre équipe informatique gère les accès, les rôles et les partages pour les mots de passe, les codes TOTP, les clés SSH, les certificats, les jetons API et les fichiers sécurisés, avec des journaux d’audit. Grâce à l’API REST, vous intégrez les secrets dans DevOps, l’automatisation et les workflows d’IA internes. Développé à Darmstadt depuis 1998 et vérifié par SySS au moyen d’un test d’intrusion.

Plus de 100 000 licences vendues depuis plus de 25 ans
-
Sécurité de l’information certifiée selon ISO/IEC 27001:2022
Le système de management de la sécurité de l’information (SMSI) d’AceBIT GmbH est certifié par TÜV NORD selon ISO/IEC 27001:2022.
-
Audit de sécurité indépendant réalisé par SySS GmbH
Contrôlé par SySS GmbH, l’un des principaux prestataires de tests d’intrusion en Allemagne : Password Depot a résisté, lors d’un test d’intrusion de 10 jours à toutes les attaques menées dans le cadre du test.
-

Plus de 25 ans de sécurité depuis l’Allemagne
- ✓ Développé à Darmstadt depuis 1998
- ✓ SMSI certifié selon ISO/IEC 27001:2022 (TÜV NORD)
- ✓ Testé par SySS au moyen d’un test d’intrusion
- ✓ Exploitation On-Premises possible sans Cloud du fabricant
Souveraineté des données, intégration et justificatifs pour les audits
Utilisé en production depuis plus de 25 ans et continuellement développé.
-
Vos données restent dans votre entreprise
Password Depot n’impose aucun service Cloud externe ni aucun fournisseur tiers intégré de manière fixe. Vous exploitez le serveur dans votre propre centre de données ou dans votre tenant Azure. Les mises à jour, les sauvegardes et la gestion des clés restent sous votre contrôle.
-
Intégré à votre infrastructure informatique
Password Depot reprend les utilisateurs et les groupes depuis Active Directory et Microsoft Entra ID. SSO ainsi que la MFA avec FIDO2/WebAuthn (par ex. YubiKey) et TOTP via une application d’authentification prennent en charge les concepts d’accès modernes. SCIM automatise la création, la modification et la suppression des utilisateurs.
-
Partager en toute sécurité, journaliser de manière traçable
Vous voyez qui accède à quelle entrée et à quel moment. Les mots de passe peuvent être partagés par lien pour une durée limitée ou protégés avec la fonction de scellement. Lors de l’accès à une entrée scellée, les responsables sont informés. Les journaux peuvent être transmis à des serveurs Syslog selon la RFC 5424.
Piloter de manière centralisée les secrets pour l’IA, DevOps et les audits
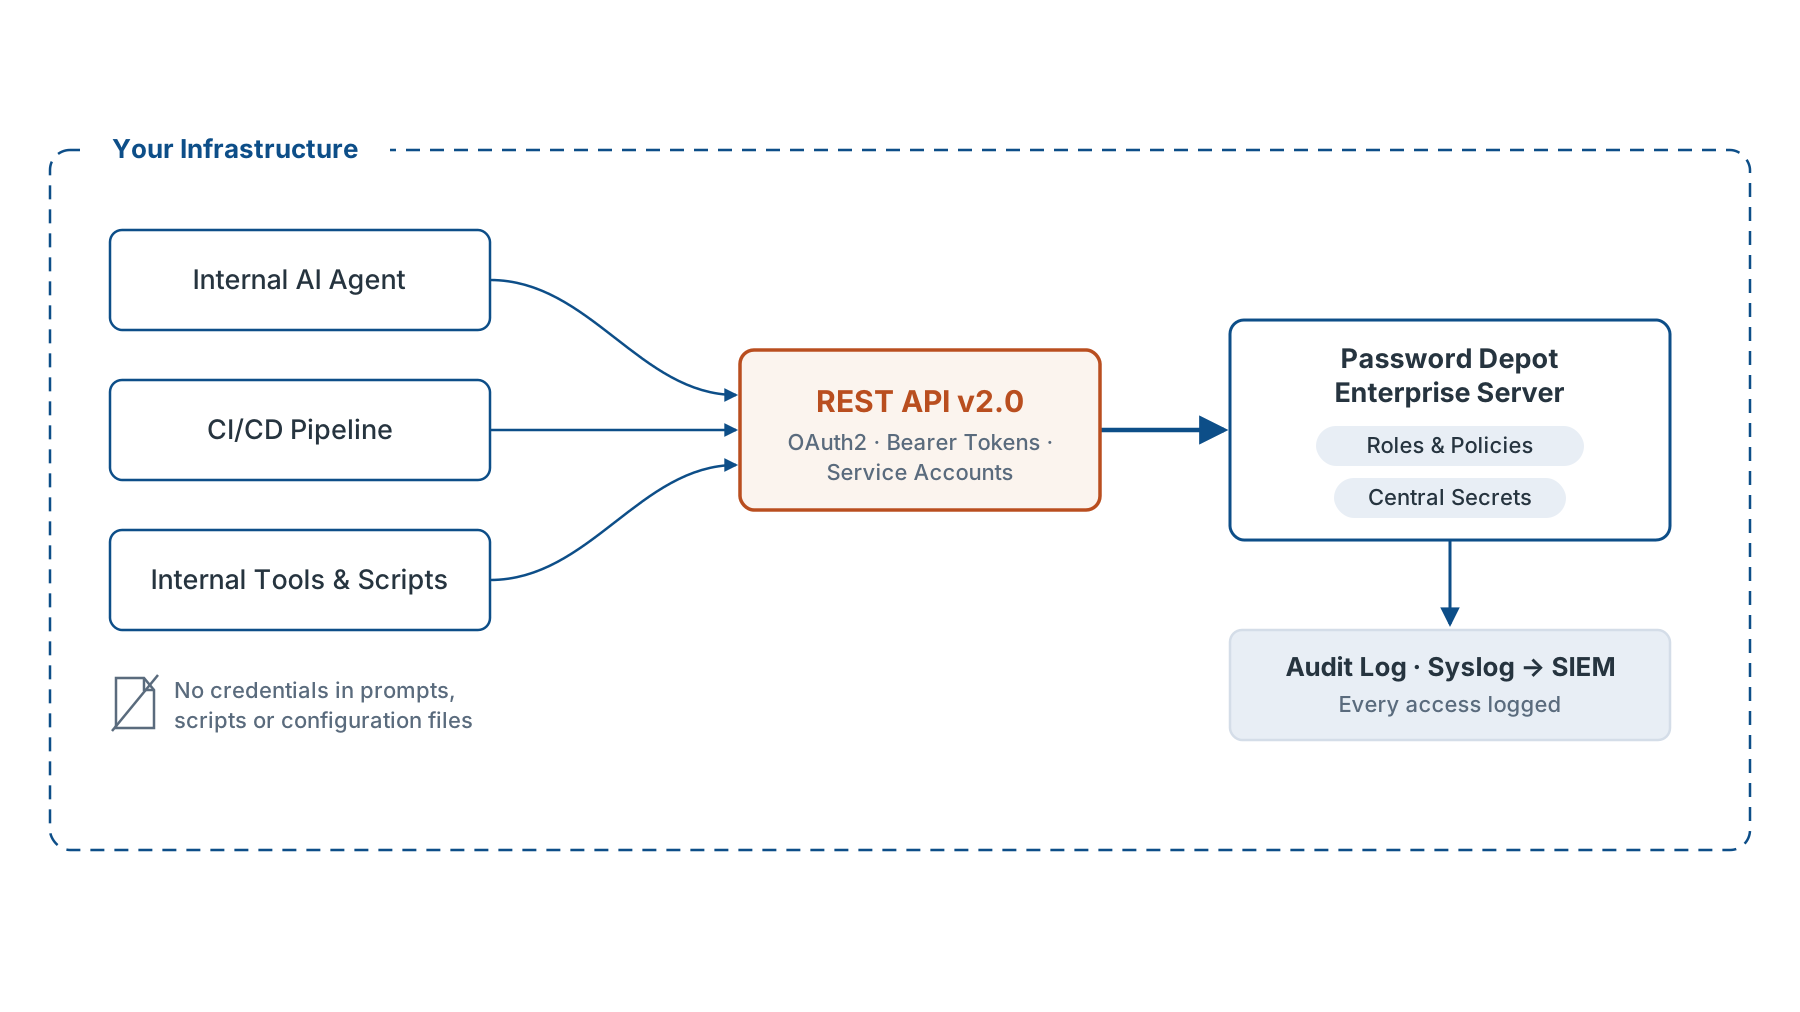
Password Depot place les mots de passe, les tokens d’API, les clés SSH et les certificats sous contrôle centralisé – avec API REST, journaux d’audit et exploitation On-Premises.
-
Connecter de manière contrôlée les workflows d’IA internes
Les agents d’IA internes et les automatisations peuvent utiliser les secrets via l’API REST v2.0, sans déposer d’identifiants dans des prompts, des scripts ou des fichiers de configuration locaux.
-
Gérer les secrets de manière centralisée
Les mots de passe, tokens d’API, clés SSH, certificats et fichiers confidentiels restent stockés de manière centralisée, chiffrés, soumis à autorisation et traçables.
-
Contrôles d’accès pertinents pour NIS2
Les rôles, la MFA, la gestion centralisée des utilisateurs, les journaux d’audit et l’export Syslog soutiennent les mesures techniques et organisationnelles qui peuvent être pertinentes pour les entreprises concernées par NIS2.
-
Exigences du CRA et évaluation des fournisseurs
Un SMSI certifié ISO/IEC 27001:2022, un audit de sécurité externe et des processus de maintenance documentés fournissent des informations fiables pour les achats, la sécurité informatique et la conformité.
-
Souveraineté des données pour les exigences sensibles au Cloud Act
Avec l’exploitation On-Premises, les entreprises peuvent gérer les données d’accès particulièrement sensibles dans leur propre infrastructure. Cela réduit les dépendances vis-à-vis des Clouds de fournisseurs externes et soutient les stratégies internes de résidence des données et de gestion des risques.
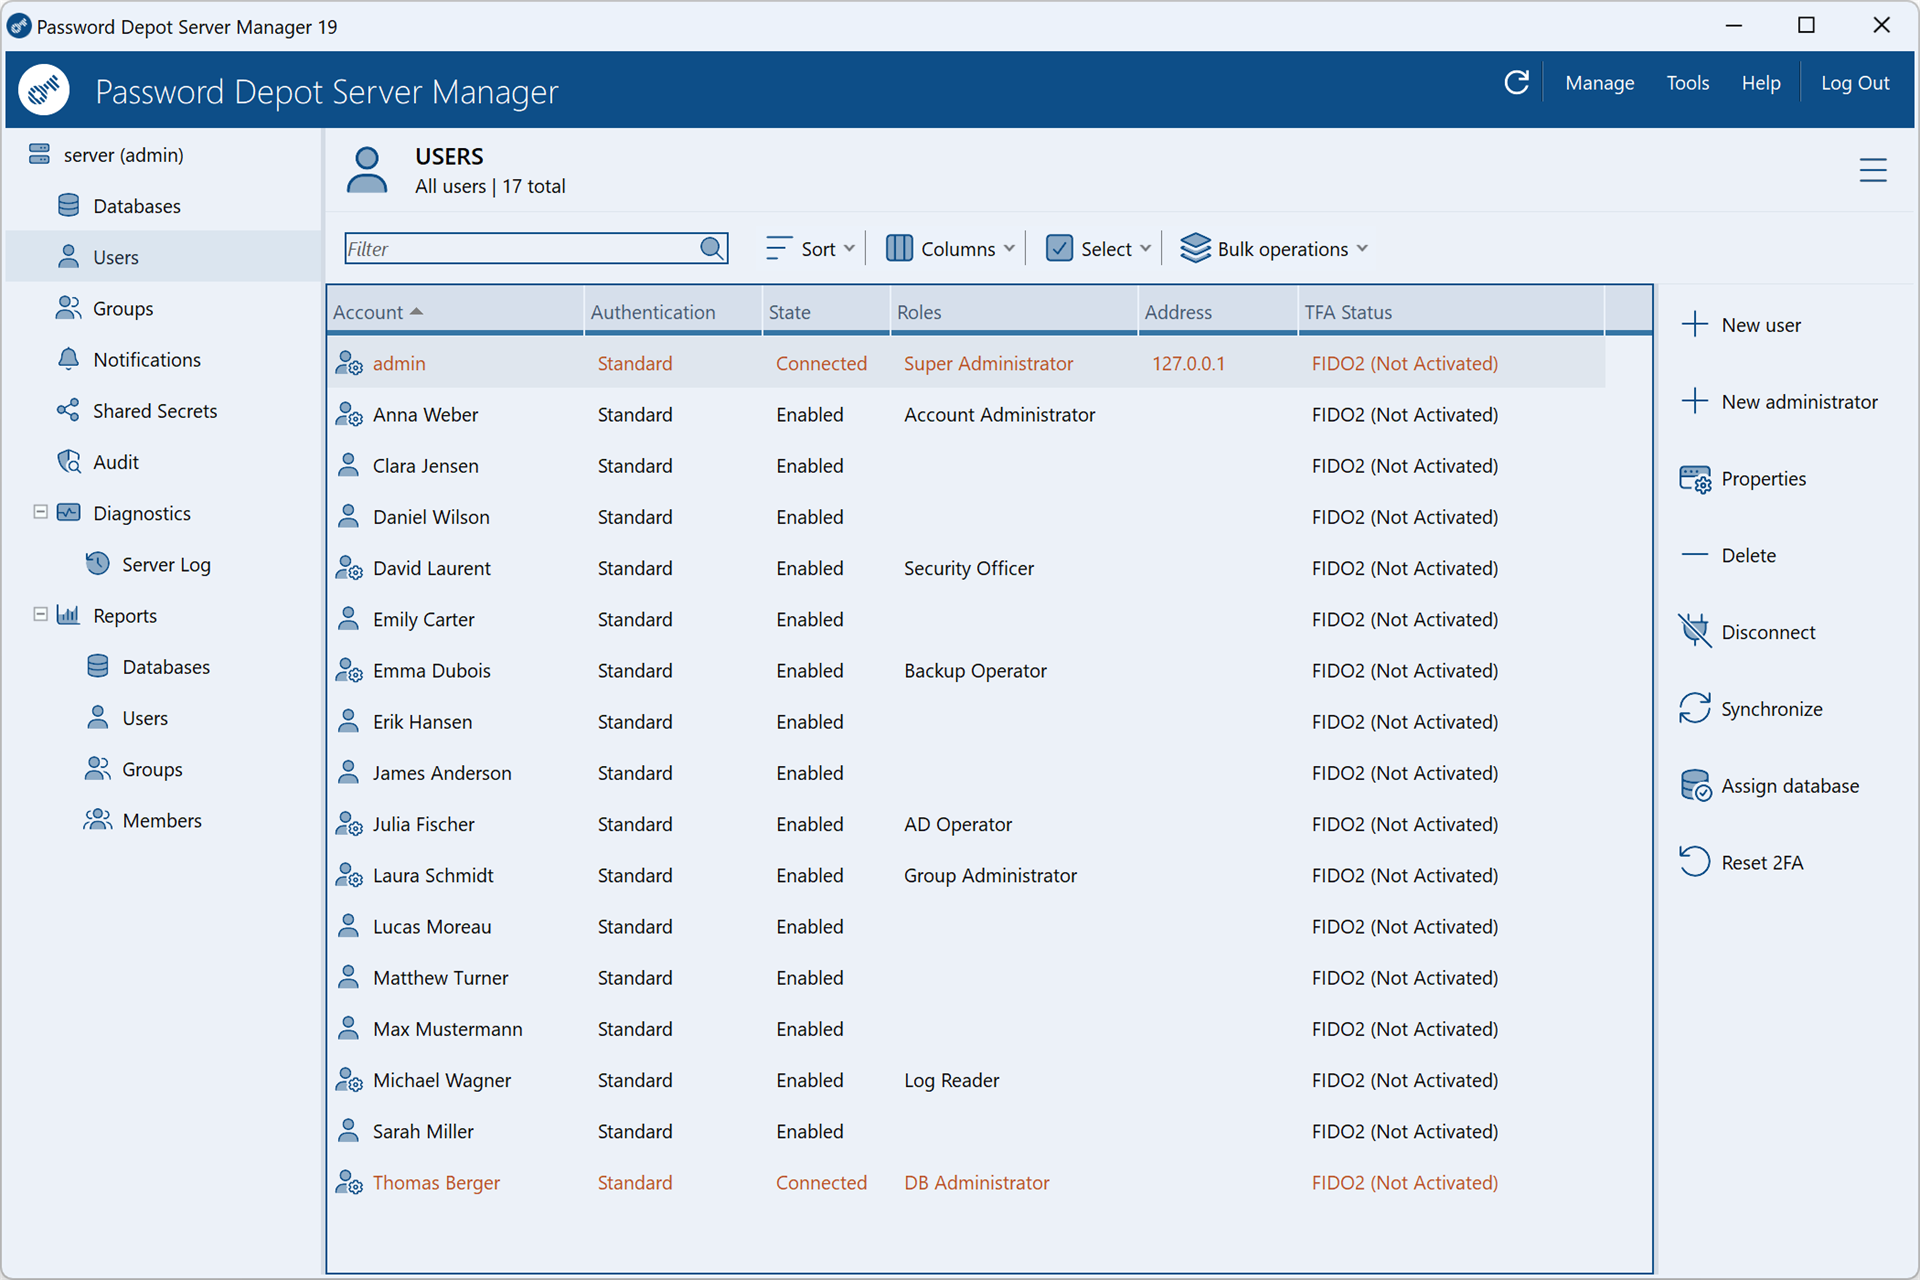
Serveur d’entreprise : gestion des mots de passe dans votre infrastructure
Sur site, dans un Cloud privé ou dans votre propre environnement Azure – avec SSO, MFA, journaux d’audit et haute disponibilité.
-
Souveraineté totale sur les données
L’exploitation, l’emplacement de stockage et les accès restent sous le contrôle de votre service informatique – sans Cloud éditeur dans la chaîne de confiance.
-
AES-256 et TLS 1.3
Les bases de données et les entrées sont chiffrées avec AES-256. Les connexions client-serveur sont protégées par TLS 1.3 ; vous gérez les certificats via l’assistant intégré.
-
Intégré à votre gestion des identités
Active Directory, Microsoft Entra ID, Kerberos-SSO, OpenID Connect (OIDC) et authentification multifacteur forte (MFA) avec FIDO2/WebAuthn, TOTP ou Windows Hello.
-
Droits jusqu’au niveau de l’entrée
Contrôlez les accès côté serveur pour les utilisateurs et les groupes – aux bases de données, dossiers et entrées individuelles.
-
Partages avec principe de double contrôle
Les identifiants critiques et les secrets peuvent être partagés pour une durée limitée, sous réserve d’approbation et de manière traçable.
-
Piste d'audit infalsifiable
Les connexions, modifications, actions administratives et partages sont consignés dans une piste d'audit infalsifiable et peuvent être exportés vers des systèmes SIEM via Syslog.
-
Haute disponibilité et sauvegarde
Les serveurs miroirs et les sauvegardes automatisées favorisent la résilience et une restauration rapide.
-
REST-API pour l’automatisation et les workflows d’IA
Intégrez les secrets, jetons d’API et certificats via la REST-API v2.0 dans les pipelines DevOps, les outils internes et les workflows assistés par IA – avec gestion centralisée des droits et journaux d’audit.
Plus que des mots de passe
Gestion centralisée des identifiants, clés, certificats et informations confidentielles.
-
Pour l’exploitation informatique et l’administration
Gérez de manière centralisée les accès serveur, comptes administrateur, comptes de service, clés SSH et certificats TLS/SSL – avec des autorisations claires pour les équipes, systèmes et accès d’urgence.
-
Pour la comptabilité
Partagez en toute sécurité les accès de banque en ligne, cartes de crédit d’entreprise, numéros fiscaux et certificats ELSTER – sans e-mail, chat ni listes de mots de passe locales.
-
Pour les ventes et le marketing
Utilisez conjointement les accès CRM, portails clients, comptes de réseaux sociaux, outils de newsletter et plateformes de campagnes, sans transmettre les mots de passe de manière non sécurisée.
Afficher plus de cas d’usage
-
Pour la direction
Stockez sous forme chiffrée les documents confidentiels, contrats, accès stratégiques et secrets d’affaires, et ne les partagez qu’avec les personnes autorisées.
-
Pour le développement et DevOps
Intégrez les jetons d’API, identifiants de bases de données et secrets de déploiement dans les processus via la REST-API v2.0 – pour le CI/CD, l’automatisation et des transmissions sécurisées sans copie manuelle.
-
Pour les agents d’IA internes et l’automatisation
Mettez à disposition des secrets pour les agents d’IA internes et les processus d’automatisation de manière contrôlée. Les accès restent fondés sur les rôles, traçables et gérés de manière centralisée, au lieu de répartir les identifiants dans des prompts, des scripts ou des outils.
Vous décidez où résident vos données
Exploitez Password Depot conformément à vos exigences en matière de protection des données, à votre architecture informatique et à vos directives internes.
-
Serveur d’entreprise
Dans votre propre centre de données
-

Azure
Dans votre tenant Azure
-
Local
Sur des clients ou des supports amovibles
-

Hybride
Combiner bases de données serveur et coffres-forts locaux
Assistance depuis Darmstadt
Aide directe de l’éditeur – en allemand
-
Assistance personnalisée
Pas d’externalisation. L’équipe d’assistance à Darmstadt vous aide si nécessaire via une session à distance.
-
Webinaires gratuits
Introduction pour votre équipe d’administration – adaptée à votre environnement, à votre modèle de rôles et au déploiement.
-
Documentation axée sur la pratique
Des tutoriels vidéo, des bonnes pratiques et une documentation technique aident les administrateurs et les utilisateurs lors de la configuration, du déploiement et de l’exploitation.
Ce que disent les clients sur le terrain
Témoignages de prestataires informatiques et de PME.
-
Depuis plus de 10 ans, Password Depot est le gestionnaire de mots de passe auquel nos clients et nous-mêmes faisons confiance. L’association de la sécurité et de la facilité d’utilisation fait ici toute la différence.
 Matthias Hümmer
SCHOPF Computersysteme KG
-
En tant que prestataire informatique, la sécurité et la fiabilité sont particulièrement importantes pour moi – avec Password Depot, j’ai trouvé les deux. Le logiciel offre une utilisation intuitive, combinée (plus …) à des fonctionnalités puissantes. J’apprécie particulièrement de pouvoir gérer les mots de passe de manière centralisée, tout en restant flexible et sécurisée. Password Depot fait désormais partie intégrante de mon quotidien professionnel. Je recommande cette solution en toute conviction, et je la propose également, en tant que prestataire informatique, à nos propres clients – tout simplement parce que le produit convainc.
 Siegfried Lambertz
PCDsystems GmbH & Co. KG
-
Nous sommes adeptes de Password Depot, car il s’agit d’une solution sûre et en même temps conviviale. Nous sommes particulièrement convaincus par la gestion simple des mots de passe complexes (plus …) ainsi que par la possibilité de les partager de manière sécurisée au sein de l’équipe. Cela nous a déjà permis de convaincre de nombreux clients de Password Depot.
 Björn Dülken
DV-KONTOR GmbH
Offre personnalisée pour votre entreprise
Indiquez-nous votre nombre d’utilisateurs – vous recevrez une offre sans engagement, adaptée à vos besoins.
Demander une offreLicences transparentes pour les entreprises
Licence perpétuelle par utilisateur – achat unique, sans abonnement. La maintenance avec mises à jour et mises à niveau est facultative. Aucun frais d’installation.
Serveur d’entreprise
À partir de 5 licences utilisateur
Pour 5 à 50.000 utilisateurs
Demander une offreVersion d’essai de 30 jours disponible
- Toutes les fonctionnalités sans restriction
- Bases de données illimitées
- Active Directory et Microsoft Entra ID
- Mises à jour et mises à niveau incluses avec une maintenance active
- API REST v2.0 pour l’automatisation, DevOps et les workflows d’IA internes
- Journaux d’audit et export Syslog pour les audits informatiques
- Support en allemand inclus
Business et Personal
Deux éditions. Un seul éditeur.
Choisissez l’édition adaptée à votre utilisation, à votre administration et à votre groupe d’utilisateurs.
Pour les entreprises
Password Depot Business
Gestion centralisée des mots de passe pour les équipes à partir de 5 licences utilisateur. On-Premises, conforme au RGPD, Made in Germany.
Pour les particuliers
Password Depot Personal
Gestionnaire de mots de passe pour les particuliers et les familles. Windows, macOS, Linux, iOS et Android – sans obligation de Cloud.
Vers l’édition Personal