Le credenziali circolano in azienda via e-mail, in tabelle Excel o su foglietti? Gli account usati in comune sono protetti con password forti e individuali – e in caso di emergenza qualcuno sa chi ha accesso a cosa? Questa guida pratica mostra come le aziende possono definire policy delle password secondo BSI e NIST, stabilire le responsabilità, assegnare correttamente i diritti di accesso e documentare le modifiche in modo tracciabile – passo dopo passo, dall’inventario all’offboarding.
Gestione negligente delle password
Circa un terzo degli utenti Internet in Germania usa la stessa password per più servizi (Bitkom, 30/01/2025) – ed è proprio attraverso password di questo tipo che passa la maggior parte degli attacchi riusciti, dai tentativi brute force al Credential Stuffing. Perché una sola password trafugata inneschi una reazione a catena lo mostra il nostro articolo Password identiche. Questa guida tratta il lato organizzativo: come impostare e applicare correttamente la gestione delle password in azienda.
Importante e attuale: il BSI dal 2025 sconsiglia di cambiare le password a intervalli regolari per pura precauzione. Al loro posto: password forti e uniche, dove possibile autenticazione a due fattori (2FA) o passkey, oltre a modifiche basate sul rischio (ad es. in caso di sospetta compromissione).
Impostare una policy delle password aziendale: BSI, NIST, 2FA e passkey
In molte aziende mancano policy delle password vincolanti, o ne manca l’attuazione. Le password vengono condivise via e-mail o messenger, le liste risiedono non crittografate nelle condivisioni di rete. È esattamente qui che interviene una gestione delle password centralizzata e ben progettata:
- Password forti e individuali per tutti gli account – senza sforzo mnemonico per gli utenti.
- Policy centralizzate su lunghezza, struttura, verifica rispetto a liste di blocco (ad es. password compromesse) e obblighi di 2FA.
- Responsabilità trasparenti e audit trail per la tracciabilità.
- Revoca immediata dei diritti di accesso in caso di cambio di ruolo o di uscita dall’azienda.
Password Depot La supporta nell’imporre un elevato standard di sicurezza – ad esempio con l’analisi della qualità delle password e gli avvisi in presenza di voci deboli.
Come gestire correttamente le password in azienda
Il percorso in sintesi – i passaggi di dettaglio seguono qui sotto:
- Censire il patrimonio di password e gli account usati in comune
- Definire responsabilità e referenti
- Stabilire la policy delle password secondo BSI/NIST (lunghezza, unicità, liste di blocco, MFA)
- Costruire il modello di diritti e ruoli – fino al livello di database, cartella e voce
- Definire il processo di condivisione per gli accessi condivisi
- Regolare onboarding e offboarding (assegnazione e revoca dei diritti, rotazione delle password)
- Radicare il cambio password motivato invece della rotazione a calendario
- Verificare regolarmente gli audit log e ricostruire gli incidenti
Le aziende che prendono sul serio la sicurezza delle password mettono i seguenti punti nella propria lista delle attività:
Sensibilizzare i dipendenti:
Spieghi in modo comprensibile perché password uniche e lunghe, 2FA e passkey aumentino enormemente la sicurezza dei dati. Formazioni, brevi guide e FAQ interne aiutano.
Nominare i referenti:
Individui una funzione responsabile (ad es. sicurezza IT/esercizio IT) per le domande su protezione delle password, policy e gestione degli incidenti.
Definire le regole per password sicure:
Si orienti alle linee guida consolidate (ad es. NIST SP 800-63B e raccomandazioni BSI). Punti su lunghezza e unicità invece che su regole di complessità puramente formali. I nostri consigli per creare password sicure mostrano come funziona nella pratica – e come Password Depot lo verifica e lo impone.
Modernizzare le regole di modifica:
Basta con gli intervalli di cambio rigidi. Cambi le password in base agli eventi (ad es. dopo incidenti, a un cambio di ruolo o di sistema) e imponga il cambio solo in presenza di indicatori di compromissione. Così raccomandano anche il BSI e la linea guida NIST.
Aumentare la produttività – sicurezza senza attriti:
Eviti circolari manuali e foglietti sparsi. Metta a disposizione del Suo team strumenti facili da usare che generano password sicure, le compilano automaticamente e governano le condivisioni in base a regole – così il focus resta sul lavoro, non sulla gestione delle password.
Applicare le regole sulle password con una gestione centralizzata
Le policy funzionano solo se uno strumento le applica. Il Password Depot Enterprise Server radica centralmente la prassi qui descritta: database di team crittografati sul Suo server, policy delle password lato server, accessi basati sui ruoli e log conformi agli audit. Se una persona lascia l’azienda, l’amministrazione blocca centralmente l’accesso e ruota le password interessate in modo tracciabile. Quali requisiti una soluzione di questo tipo debba soddisfare nel dettaglio – dai ruoli all’integrazione AD fino alla sovranità sui dati – è descritto nella nostra panoramica Password manager per aziende.
Governare i diritti di accesso in modo granulare
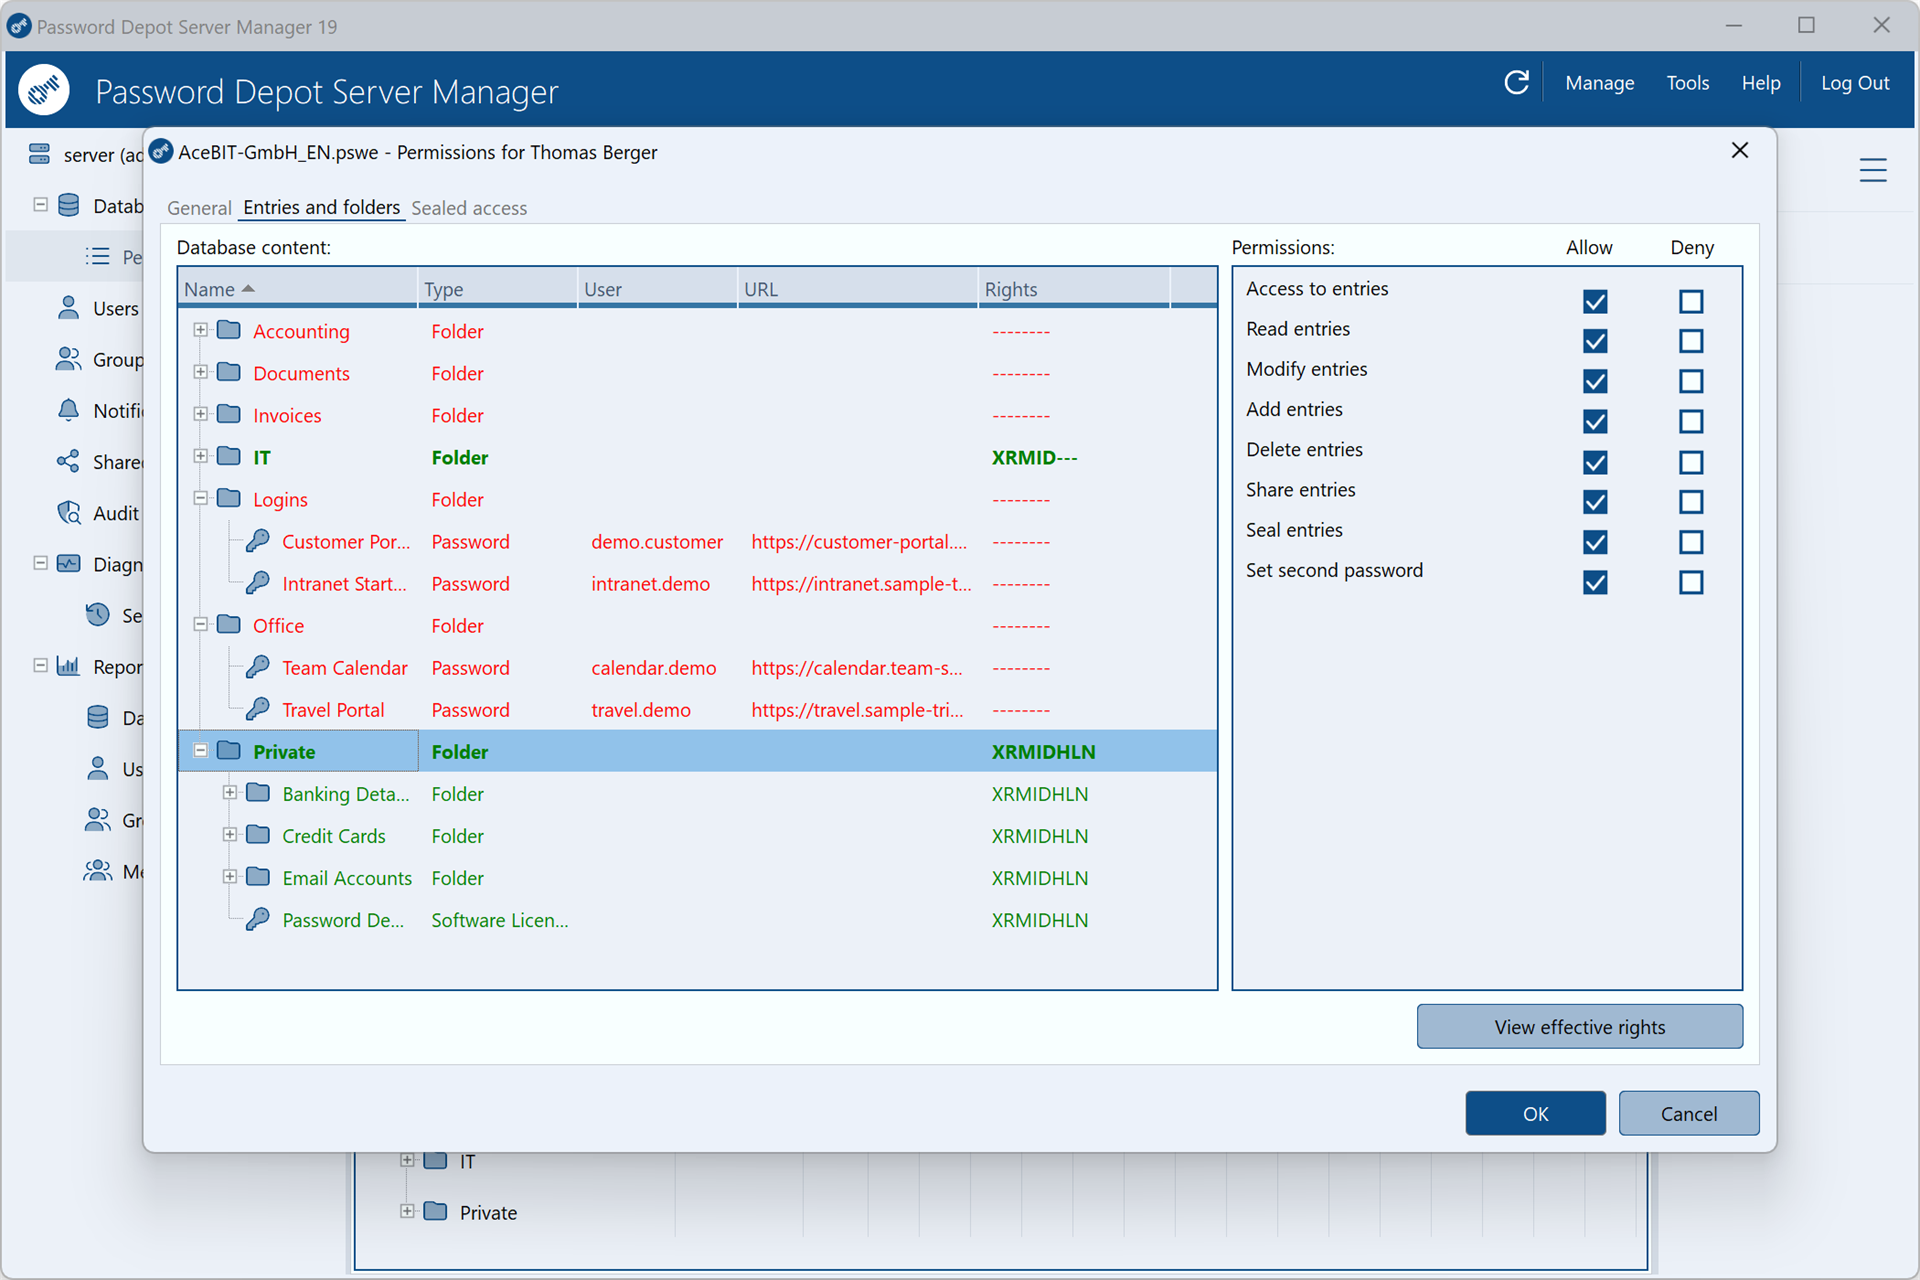
Oltre alla cifratura forte, un modello granulare di diritti e condivisioni assicura la sicurezza. Definite per ogni utente quali database, cartelle e voci sono visibili, quali modifiche sono consentite, se le esportazioni sono ammesse e quali azioni vengono registrate. Assegnate diritti rapidamente e in modo trasparente a reparti e gruppi. Per la separazione dei compiti sono disponibili ruoli dedicati (Audit Reader, Security Officer, Backup Operator), e ogni azione finisce in un audit trail a prova di manomissione; l’articolo Enterprise Server & ISO 27001 mostra come ciò supporta i controlli ISO 27001.
Base tecnica: crittografia secondo le raccomandazioni BSI
Password Depot cifra i dati al massimo livello (AES-256); i nuovi database locali utilizzano la modalità autenticata AES-GCM. La comunicazione tra client e server avviene tramite TLS (opzionalmente con verifica dei certificati/certificati client). In questo modo seguite le raccomandazioni crittografiche consolidate del BSI; vedere TR-02102 (TLS, algoritmi & lunghezze delle chiavi).
Verificato esternamente: nel penetration test di 10 giorni della SySS GmbH (12/2025) non sono state rilevate vulnerabilità critiche o di gravità elevata. Come valutare in generale la sicurezza dei password manager – dalla crittografia ai rischi residui – lo spiega il nostro articolo Quanto sono sicuri i password manager?.
In sintesi: con il nostro server gestisce password, documenti, identità e altri segreti in modo centralizzato, sicuro e tracciabile – risparmiando tempo. Basta con i foglietti, i file di testo insicuri e il ping-pong di e-mail.
Si convinca di persona
Veda in un breve video cosa può fare Password Depot Enterprise Server per la Sua azienda: Protegga le password della Sua azienda con Password Depot Enterprise Server
Desidera vedere Password Depot Enterprise Server in un webinar personale? Scelga qui la data che preferisce. In alternativa, fissi un appuntamento via e-mail o per telefono. Le informazioni sulle licenze sono disponibili qui.
Domande frequenti sulla prassi delle password in azienda
Cosa deve contenere una policy delle password aziendale?
Lunghezza minima e unicità invece di vincoli di complessità formali, il divieto di riutilizzo, il confronto delle password nuove ed esistenti con le liste compromesse, obblighi di MFA per gli accessi amministrativi, remoti e Cloud, regole di modifica basate sugli eventi e procedure chiare per account condivisi, onboarding e offboarding.
Cosa raccomanda il BSI sul cambio periodico delle password?
Dal 2025 il BSI sconsiglia il cambio password periodico senza motivo. Al suo posto: password o passphrase forti e uniche, dove possibile autenticazione a due fattori o passkey – e un cambio solo in caso di sospetto o evidenza di compromissione.
Cosa raccomanda il NIST su lunghezza e complessità delle password?
NIST SP 800-63B punta su lunghezza e unicità invece di regole forzate sui caratteri speciali, raccomanda il confronto con le liste di password compromesse e richiede che resti consentito incollare le password dai password manager – la linea guida respinge gli intervalli di cambio rigidi senza motivo.
Quando andrebbero cambiate le password in azienda?
In base agli eventi: dopo incidenti di sicurezza o sospetta compromissione, dopo casi di phishing, a un cambio di ruolo e ogni volta che dipendenti con accesso ad account condivisi lasciano l’azienda – non secondo un calendario fisso.
Come si regolano i diritti di accesso alle password condivise?
Tramite gruppi e ruoli in una gestione centralizzata delle password: i diritti vengono assegnati per database, cartella e voce (lettura, modifica, esportazione), l’assegnazione avviene tramite l’appartenenza ai gruppi invece che con il passaggio delle password, e ogni accesso viene registrato.
Come funziona l’offboarding con le credenziali condivise?
Bloccare centralmente l’accesso della persona in uscita, determinare tramite la panoramica centrale quali database e voci siano interessati, ruotare le password coinvolte e documentare l’operazione nel log. Senza una gestione centralizzata questo passaggio non è praticamente realizzabile in modo affidabile.
Scopra l’Enterprise Server
Scopra come Password Depot supporta la Sua azienda nella gestione sicura delle password.
Vai all’Enterprise Server