Salasananhallintaohjelma yrityksille. Ilman pakollista pilvipalvelua.
Password Depot toimii on-premises-ympäristössä tai Azure-tenantissanne. IT-tiiminne hallinnoi salasanojen, TOTP-koodien, SSH-avainten, sertifikaattien, API-tokenien ja suojattujen tiedostojen käyttöoikeuksia, rooleja ja jakamista – auditointilokien avulla. REST API:n kautta voitte integroida salaisuudet DevOpsiin, automaatioon ja sisäisiin tekoälytyönkulkuihin. Sitä on kehitetty Darmstadtissa vuodesta 1998, ja SySS on tarkastanut sen penetraatiotestillä.

Yli 100 000 myytyä lisenssiä yli 25 vuoden aikana
-
Tietoturvallisuus sertifioitu standardin ISO/IEC 27001:2022 mukaisesti
TÜV NORD on sertifioinut AceBIT GmbH:n tietoturvallisuuden hallintajärjestelmän (ISMS) standardin ISO/IEC 27001:2022 mukaisesti.
-
Riippumaton tietoturvatarkastus, jonka toteutti SySS GmbH
Tarkastuksen suoritti SySS GmbH, yksi Saksan johtavista penetraatiotestauspalvelujen tarjoajista: Password Depot kesti 10 päivän penetraatiotestissä kaikki testissä toteutetut hyökkäykset.
-

Yli 25 vuotta tietoturvaa Saksasta
- ✓ Kehitetty Darmstadtissa vuodesta 1998
- ✓ ISMS sertifioitu ISO/IEC 27001:2022 -standardin mukaisesti (TÜV NORD)
- ✓ SySS:n penetraatiotestillä tarkastettu
- ✓ On-Premises-käyttö ilman valmistajan pilvipalvelua mahdollista
Tietojen hallintaoikeus, integraatio ja auditointinäytöt
Yli 25 vuotta tuotantokäytössä ja jatkuvasti kehitetty.
-
Tietonne pysyvät yrityksessänne
Password Depot ei pakota käyttämään ulkoista Cloud-palvelua eikä kiinteästi sidottuja kolmannen osapuolen toimittajia. Käytätte palvelinta omassa datakeskuksessanne tai omassa Azure-tenantissanne. Päivitykset, varmuuskopiot ja avaintenhallinta pysyvät omassa hallinnassanne.
-
Integroitu IT-infrastruktuuriinne
Password Depot ottaa käyttäjät ja ryhmät Active Directory -hakemistosta ja Microsoft Entra ID:stä. SSO sekä FIDO2/WebAuthn-pohjainen MFA (esim. YubiKey) ja Authenticator-sovelluksen kautta käytettävä TOTP tukevat nykyaikaisia pääsynhallintamalleja. SCIM automatisoi käyttäjien luomisen, muokkaamisen ja poistamisen.
-
Turvallinen jakaminen ja jäljitettävä lokitus
Näette, kuka käyttää mitäkin merkintää ja milloin. Salasanoja voidaan jakaa linkin kautta määräajaksi tai suojata sinetöintitoiminnolla. Kun sinetöityä merkintää käytetään, vastuuhenkilöille ilmoitetaan. Lokit voidaan välittää RFC 5424:n mukaisesti Syslog-palvelimille.
Hallitse tekoälyn, DevOpsin ja auditointien salaisuuksia keskitetysti
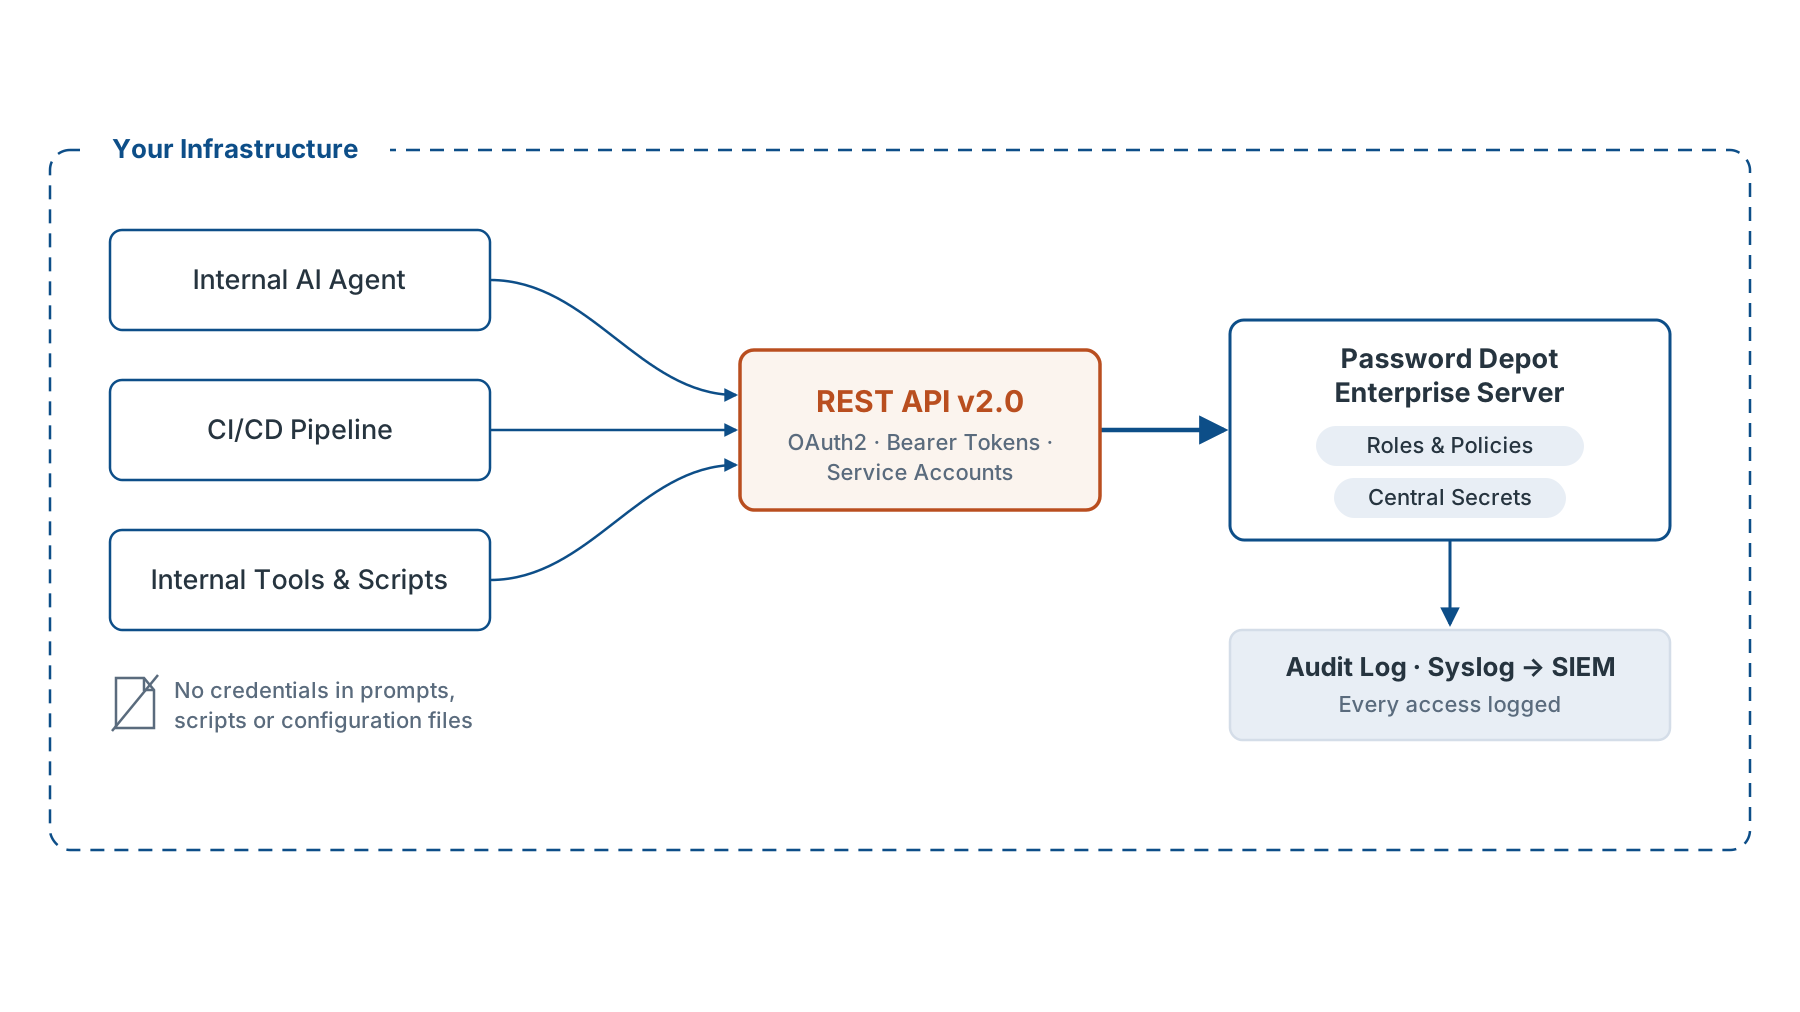
Password Depot tuo salasanat, API-tokenit, SSH-avaimet ja sertifikaatit keskitetyn hallinnan piiriin – REST API:n, auditointilokien ja on-premises-käytön avulla.
-
Liitä sisäiset tekoälytyönkulut hallitusti
Sisäiset tekoälyagentit ja automaatiot voivat käyttää salaisuuksia REST API v2.0:n kautta ilman, että tunnistetietoja tallennetaan kehotteisiin, skripteihin tai paikallisiin määritystiedostoihin.
-
Salaisuuksien keskitetty hallinta
Salasanat, API-tokenit, SSH-avaimet, sertifikaatit ja luottamukselliset tiedostot säilyvät keskitetysti tallennettuina, salattuina, käyttöoikeuksin suojattuina ja jäljitettävinä.
-
NIS2:n kannalta olennaiset pääsynhallinnan kontrollit
Roolit, MFA, keskitetty käyttäjähallinta, auditointilokit ja Syslog-vienti tukevat teknisiä ja organisatorisia toimenpiteitä, jotka voivat olla merkityksellisiä yrityksille, joita NIS2 koskee.
-
CRA-vaatimukset ja toimittaja-arviointi
ISO/IEC-27001:2022-sertifioitu ISMS, ulkoinen tietoturvatarkastus ja dokumentoidut ylläpitoprosessit tarjoavat luotettavaa tietoa hankintaa, IT-tietoturvaa ja vaatimustenmukaisuutta varten.
-
Tietojen hallintaoikeus Cloud Actin kannalta arkaluonteisissa vaatimuksissa
On-premises-käytön avulla yritykset voivat hallita erityistä suojaa edellyttäviä tunnistetietoja omassa infrastruktuurissaan. Tämä vähentää riippuvuuksia valmistajien ulkoisista Cloud-palveluista ja tukee sisäisiä tietojen sijainti- ja riskistrategioita.
Enterprise Server: salasanojen hallinta omassa infrastruktuurissanne
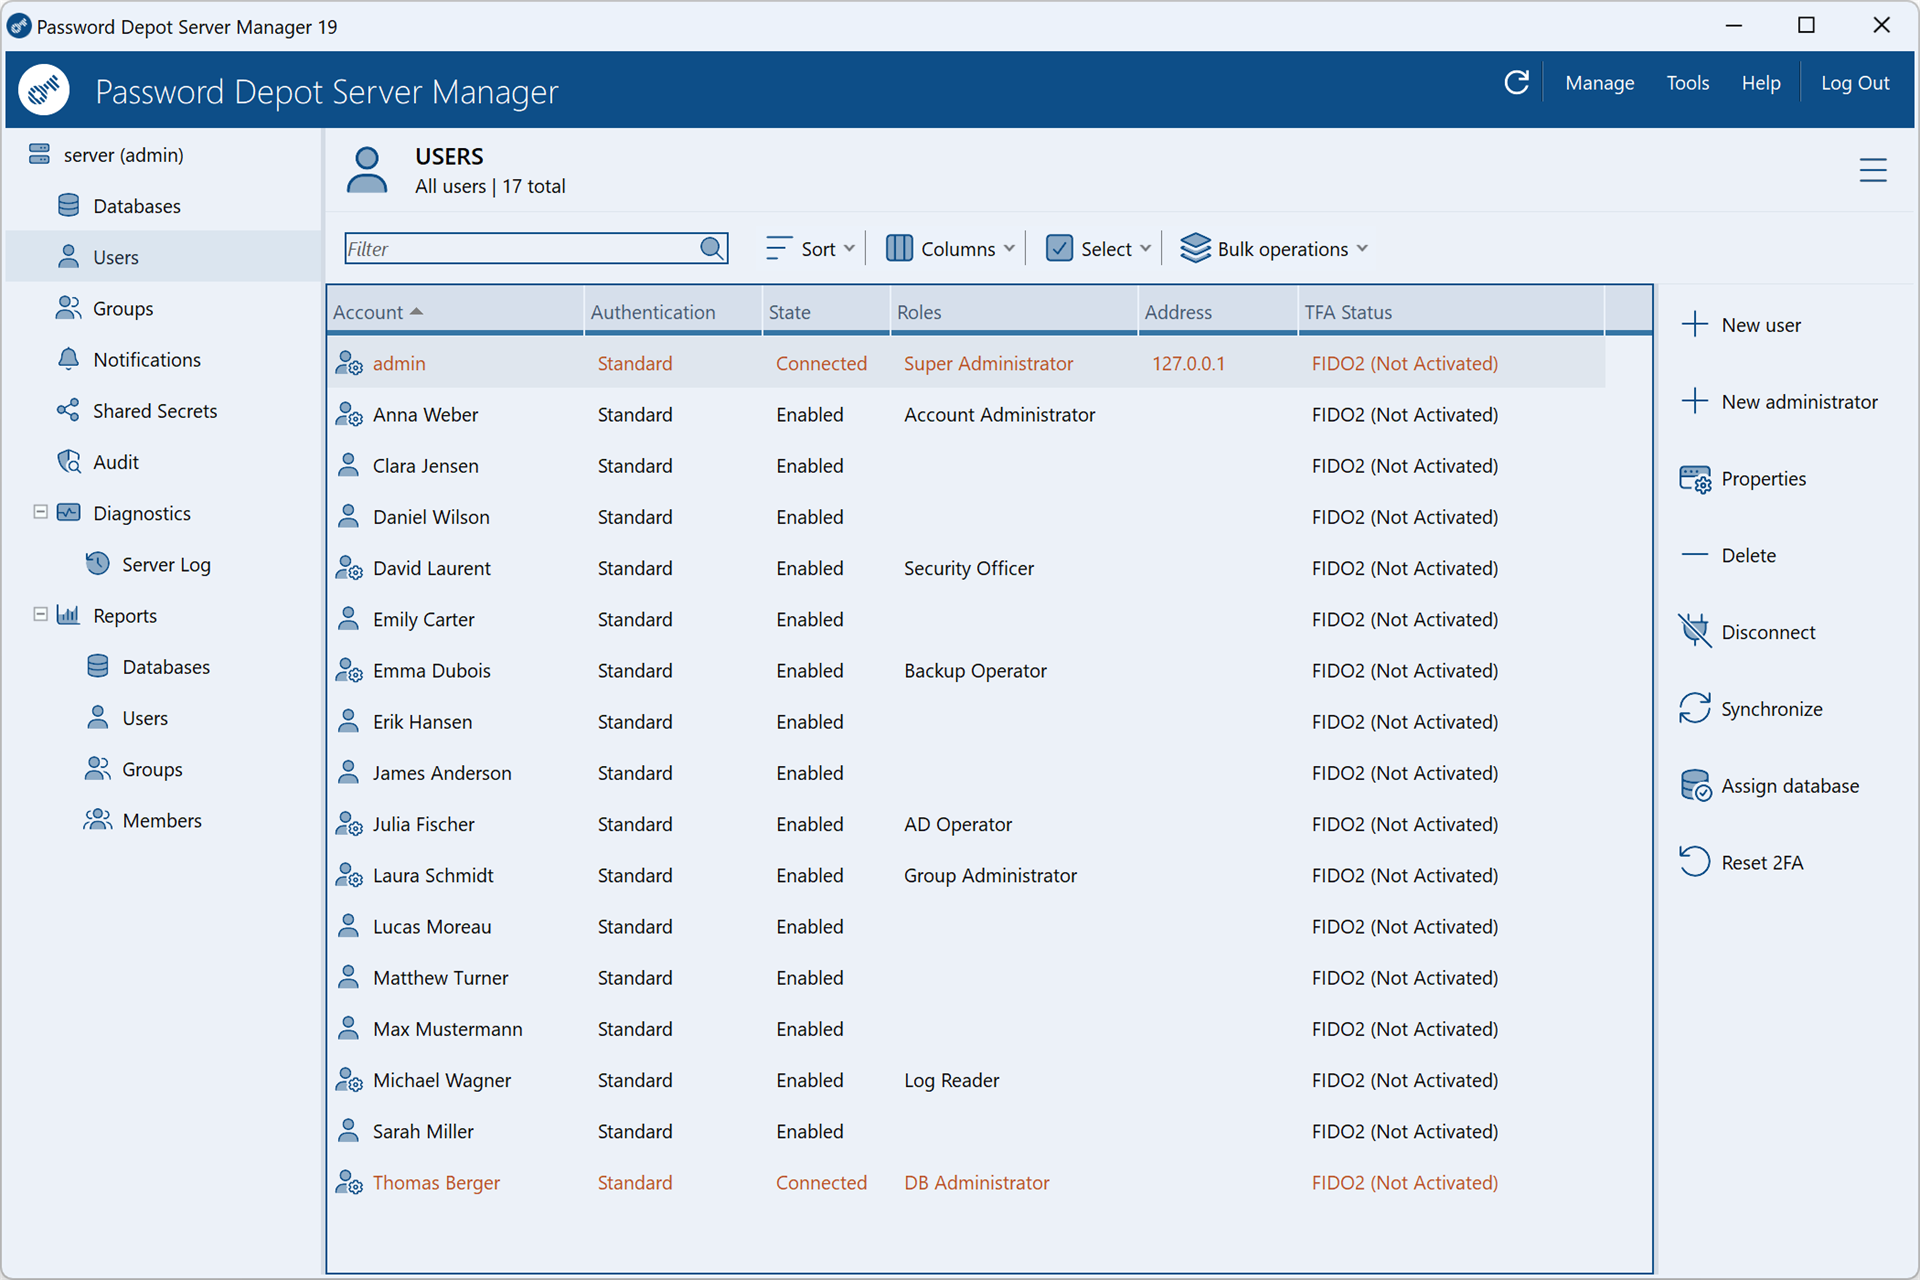
On-premises, yksityinen pilvi tai oma Azure-ympäristö – SSO, MFA, audit-lokit ja korkea käytettävyys.
-
Täysi määräysvalta tietoihin
Käyttö, tallennussijainti ja pääsyoikeudet pysyvät IT-organisaationne hallinnassa – ilman toimittajan pilveä luottamusketjussa.
-
AES-256 ja TLS 1.3
Tietokannat ja merkinnät salataan AES-256-salauksella. Asiakas-palvelinyhteydet on suojattu TLS 1.3 -protokollalla; varmenteita hallitaan sisäänrakennetun ohjatun toiminnon avulla.
-
Integroitu organisaationne identiteetinhallintaan
Active Directory, Microsoft Entra ID, Kerberos-SSO, OpenID Connect (OIDC) sekä vahva monivaiheinen todennus (MFA): FIDO2/WebAuthn, TOTP tai Windows Hello.
-
Oikeudet merkintätasolle asti
Käyttöoikeuksia voidaan hallita palvelinpuolella käyttäjä- ja ryhmäkohtaisesti – tietokantoihin, kansioihin ja yksittäisiin merkintöihin.
-
Jakaminen usean silmäparin periaatteella
Kriittisiä käyttöoikeustietoja ja salaisuuksia voidaan jakaa määräajaksi, hyväksyntää edellyttäen ja jäljitettävästi.
-
Peukaloinnin havaitseva auditointijälki
Kirjautumiset, muutokset, hallintatoiminnot ja jakamiset kirjataan peukaloinnin havaitsevaan auditointijälkeen, ja ne voidaan viedä SIEM-järjestelmiin Syslogin kautta.
-
Korkea käytettävyys ja varmistukset
Peilipalvelimet ja automaattiset varmuuskopiot tukevat vikasietoisuutta ja nopeaa palautusta.
-
REST API automaatiota ja tekoälytyönkulkuja varten
Salaisuuksia, API-tokeneita ja varmenteita voidaan integroida REST API v2.0:n kautta DevOps-putkiin, sisäisiin työkaluihin ja tekoälyavusteisiin työnkulkuihin – keskitetysti hallituin käyttöoikeuksin ja audit-lokein.
Enemmän kuin salasanoja
Käyttöoikeustietojen, avainten, varmenteiden ja luottamuksellisten tietojen keskitetty hallinta.
-
IT-toiminnoille ja ylläpidolle
Palvelinten käyttöoikeustietoja, ylläpitäjätilejä, palvelutilejä, SSH-avaimia ja TLS/SSL-varmenteita voidaan hallita keskitetysti – selkeillä käyttöoikeuksilla tiimeille, järjestelmille ja hätätilannekäyttöön.
-
Kirjanpidolle
Verkkopankkitunnuksia, yrityksen luottokortteja, veronumeroita ja ELSTER-varmenteita voidaan jakaa turvallisesti – ilman sähköpostia, chatia tai paikallisia salasanalistoja.
-
Myynnille ja markkinoinnille
CRM-tunnuksia, asiakasportaaleja, sosiaalisen median tilejä, uutiskirjetyökaluja ja kampanja-alustoja voidaan käyttää yhdessä ilman, että salasanoja luovutetaan turvattomasti.
Näytä lisää käyttökohteita
-
Yritysjohdolle
Luottamukselliset asiakirjat, sopimukset, strategiset käyttöoikeustiedot ja liikesalaisuudet voidaan tallentaa salattuina ja jakaa vain valtuutetuille henkilöille.
-
Ohjelmistokehitykselle ja DevOpsille
API-tokeneita, tietokantojen käyttöoikeustietoja ja käyttöönoton salaisuuksia voidaan integroida prosesseihin REST API v2.0:n kautta – CI/CD:tä, automaatiota ja turvallisia siirtoja varten ilman manuaalista kopiointia.
-
Sisäisiä tekoälyagentteja ja automaatiota varten
Tarjotkaa sisäisille tekoälyagenteille ja automaatioprosesseille pääsy salaisuuksiin hallitusti. Käyttöoikeudet pysyvät roolipohjaisina, jäljitettävinä ja keskitetysti hallittuina – sen sijaan, että tunnistetietoja jaettaisiin kehotteissa, skripteissä tai työkaluissa.
Päätätte itse, missä tietonne sijaitsevat
Käyttäkää Password Depot -ratkaisua tietosuojan, IT-arkkitehtuurin ja sisäisten vaatimusten mukaisesti.
-
Enterprise Server
Omassa konesalissanne
-

Azure
Omassa Azure-tenantissanne
-
Paikallinen
Työasemilla tai siirrettävillä tietovälineillä
-

Hybridi
Yhdistäkää palvelintietokannat ja paikalliset holvit
Asiakastuki Darmstadtista
Suoraa apua valmistajalta – saksaksi
-
Henkilökohtainen tuki
Ei ulkoistusta. Darmstadtissa toimiva tukitiimi auttaa Teitä tarvittaessa etäistunnon kautta.
-
Maksuttomat webinaarit
Perehdytys ylläpitotiimillenne – ympäristönne, roolimallinne ja käyttöönottonne mukaan.
-
Käytännönläheinen dokumentaatio
Video-oppaat, parhaat käytännöt ja tekninen dokumentaatio auttavat järjestelmänvalvojia ja käyttäjiä määrityksessä, käyttöönotossa ja käytössä.
Mitä asiakkaat kertovat käytännön kokemuksistaan
Näkemyksiä IT-palvelualalta ja pk-yrityksistä.
-
Password Depot on ollut yli 10 vuoden ajan salasanojen hallintaohjelma, johon me ja asiakkaamme luotamme. Turvallisuuden ja käytettävyyden yhdistelmä on ratkaiseva tekijä.
 Matthias Hümmer
SCHOPF Computersysteme KG
-
IT-palveluntarjoajana turvallisuus ja luotettavuus ovat minulle erityisen tärkeitä – Password Depot tarjoaa molemmat. Ohjelmisto tarjoaa intuitiivisen käyttökokemuksen ja yhdistää sen (lisää …) tehokkaisiin toimintoihin. Arvostan erityisesti sitä, että voin hallita salasanoja keskitetysti mutta silti joustavasti ja turvallisesti. Password Depot on nykyään vakiintunut osa työarkeani. En ainoastaan suosittele ratkaisua täysin vakuuttuneena, vaan tarjoan sitä IT-palveluntarjoajana myös omille asiakkaillemme – yksinkertaisesti siksi, että tuote vakuuttaa.
 Siegfried Lambertz
PCDsystems GmbH & Co. KG
-
Pidämme Password Depot -ohjelmistosta, koska se on turvallinen ja samalla käyttäjäystävällinen ratkaisu. Meitä vakuuttaa erityisesti monimutkaisten salasanojen helppo hallinta (lisää …) sekä mahdollisuus jakaa ne turvallisesti tiimin kesken. Näin olemme jo saaneet monet asiakkaamme innostumaan Password Depot -ratkaisusta.
 Björn Dülken
DV-KONTOR GmbH
Yksilöllinen tarjous yrityksellenne
Kertokaa meille käyttäjämääränne – saatte sitoumuksettoman tarjouksen, joka on räätälöity vaatimustenne mukaan.
Pyytäkää tarjousSelkeä lisensointi yrityksille
Ostolisenssi käyttäjää kohti – voimassa ilman aikarajaa. Ylläpito, joka sisältää päivitykset ja versiopäivitykset, on valinnainen. Ei käyttöönottomaksua.
Enterprise Server
Alkaen 5 käyttäjälisenssistä
5–50 000 käyttäjälle
Pyytäkää tarjous30 päivän kokeiluversio saatavilla
- Kaikki ominaisuudet ilman rajoituksia
- Rajoittamaton määrä tietokantoja
- Active Directory ja Microsoft Entra ID
- Päivitykset ja versiopäivitykset sisältyvät aktiiviseen ylläpitoon
- REST API v2.0 automatisointiin, DevOpsiin ja sisäisiin tekoälytyönkulkuihin
- Audit-lokit ja Syslog-vienti IT-tarkastuksia varten
- Saksankielinen tuki sisältyy hintaan
Business ja Personal
Kaksi versiota. Yksi valmistaja.
Valitkaa käyttötarkoitukseen, hallintaan ja käyttäjäkuntaan sopiva versio.
Yrityksille
Password Depot Business
Keskitetty salasanojen hallinta tiimeille alkaen 5 käyttäjälisenssistä. On-Premises, GDPR:n mukainen, Made in Germany.
Yksityiskäyttäjille
Password Depot Personal
Salasanojen hallintaohjelma yksityishenkilöille ja perheille. Windows, macOS, Linux, iOS ja Android – ilman pakollista pilvipalvelua.
Personal-versioon